La creciente sofisticación de los ciberataques deja al descubierto que confiar ciegamente en la arquitectura de red tradicional es una sentencia de muerte para la operativa de los centros de soporte, donde una brecha puede colapsar las colas de atención en cuestión de segundos.
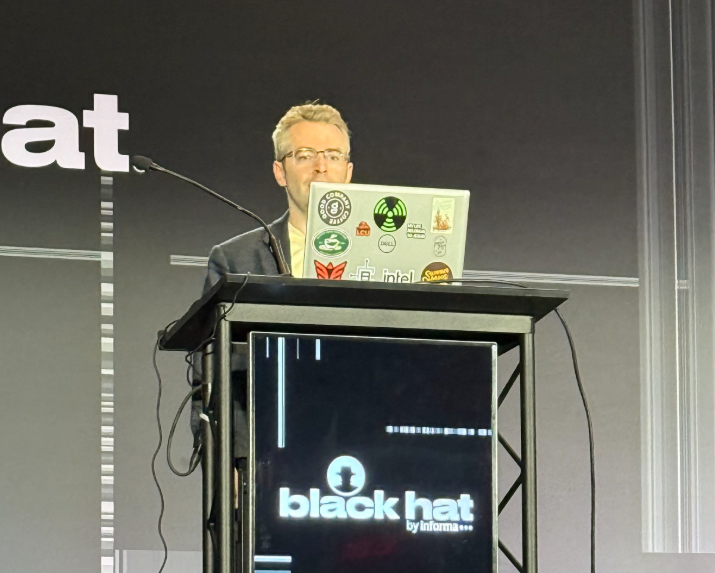
La reciente presentación de la investigación sobre NatJack en la conferencia Black Hat USA 2026 por parte de Malcolm Stagg, miembro del Synack Red Team, ha sacudido los cimientos de la ciberseguridad global. Este ataque, una clase hasta ahora desconocida que explota fallos conceptuales en la traducción de direcciones de red (NAT), pone de manifiesto que los sistemas operativos más extendidos del mercado —incluyendo implementaciones independientes de Windows, Linux y macOS— arrastran vulnerabilidades de diseño estructurales. Para una industria como la de los contact centers, donde la gestión de flujos masivos de datos sensibles de clientes y la disponibilidad de las plataformas de comunicación son críticas, este descubrimiento exige una revisión inmediata de las defensas perimetrales y de la arquitectura de servidores.
El peligro silencioso de NatJack en los entornos de atención al cliente
A diferencia de los fallos de software convencionales que pueden solucionarse con un parche rápido, NatJack surge de una suposición de diseño histórica: la creencia de que los dispositivos que comparten una tabla NAT pueden confiar ciegamente entre sí. Sin embargo, en el escenario de amenazas actual, esta premisa ya no es válida. La investigación detalla cuatro técnicas distintas que los atacantes pueden desplegar frente a dispositivos NAT:
- Secuestro de conexiones: Capacidad de secuestrar conexiones TCP activas.
- Envenenamiento DNS: Alteración de respuestas DNS dentro de la infraestructura.
- Mapeo de puertos: Identificación precisa de los puertos asignados a otras conexiones activas.
- Denegación de servicio (DoS): Forzar la caída del sistema agotando por completo la tabla NAT de un dispositivo.
Hasta la fecha, este descubrimiento ha derivado en la asignación de dos CVE oficiales: el CVE-2026-56181, que impacta directamente al NAT de Microsoft Windows en Hyper-V, y el CVE-2026-63913, enfocado en el subsistema conntrack de netfilter en Linux. Dado que el fallo se fundamenta en un comportamiento de diseño y no en un error simple de código, los escaneos automatizados habituales son incapaces de detectarlo de forma preventiva. En un entorno de contact center, donde se implementan herramientas avanzadas como un software de gestión omnicanal para centralizar la atención, este tipo de vulnerabilidades invisibles a nivel de infraestructura pueden comprometer la confidencialidad de las comunicaciones si no se auditan mediante pruebas de penetración continuas.
Desafíos de mitigación y la respuesta de la industria
Como advierte Mark Kuhr, cofundador y director técnico de Synack, la investigación demuestra por qué las evaluaciones de seguridad efectivas deben cuestionar supuestos de diseño arraigados y no limitarse a buscar fallos de software conocidos, destacando que la creatividad humana en el Synack Red Team es fundamental para abordar estos riesgos. Al no existir un parche único y definitivo para NatJack, las soluciones actuales —como las actualizaciones del kernel de Linux a partir de la versión 6.6.142 o FreeBSD 15.0— únicamente incrementan la dificultad de explotación de la falla subyacente.
Ante esta situación, las organizaciones deben dar prioridad absoluta al cifrado integral del tráfico (incluso el interno), segmentar adecuadamente las cargas de trabajo no fiables frente a las críticas y activar protecciones avanzadas como IP Source Guard. Contar con arquitecturas robustas y plataformas de atención automatizada blindadas mediante validación continua de seguridad mediante inteligencia artificial y expertos humanos (PTaaS) se convierte en el único escudo eficaz para mitigar el riesgo mientras los fabricantes despliegan correcciones de forma gradual.
«La investigación de Malcolm sobre NatJack demuestra por qué las pruebas de seguridad eficaces deben cuestionar supuestos de diseño arraigados desde hace tiempo, y no limitarse a buscar fallos de software conocidos.» — Mark Kuhr, cofundador y director técnico de Synack.
¿Quieres proteger las operaciones críticas de tu empresa frente a vulnerabilidades de red avanzadas y descubrir cómo la validación continua puede blindar tu infraestructura? Suscríbete a nuestra newsletter semanal para recibir análisis técnicos exclusivos directamente en tu bandeja de entrada o explora las soluciones de ciberseguridad impulsadas por IA disponibles en nuestra web para mantener tu operación siempre a salvo de amenazas ocultas.
¿Qué es exactamente el ataque NatJack? NatJack es una nueva clase de ataque presentada en Black Hat 2026 que explota supuestos de confianza históricos en la traducción de direcciones de red (NAT), afectando a sistemas como Windows, Linux y macOS.
¿Por qué los escáneres automáticos no detectan NatJack? Porque no se basa en un error de programación tradicional, sino en un fallo de comportamiento y diseño estructural donde los dispositivos confían entre sí dentro de la misma tabla NAT.
¿Cómo pueden protegerse las empresas ante este fallo? Dado que no existe un parche único, se recomienda priorizar el cifrado total del tráfico interno, segmentar cargas de trabajo y activar protecciones perimetrales como IP Source Guard.