La inteligencia artificial ha desatado una carrera tecnológica sin precedentes, pero en el terreno de la ciberseguridad, su impacto inicial está alterando las reglas del juego. Las recientes vulnerabilidades críticas descubiertas en PHP —el lenguaje de programación que sustenta la gran mayoría de las aplicaciones y portales web del mundo— han puesto sobre la mesa una cruda realidad: la IA no solo ayuda a los equipos de desarrollo y defensa, sino que acelera de forma masiva la detección de fallos y la ejecución de ataques por parte de los ciberdelincuentes.
El Doble Filo de la IA: Más Detección, Mayor Velocidad de Explotación
En un escenario donde millones de sistemas en todo el mundo han quedado expuestos debido a brechas latentes durante años en PHP (afectando a todas las versiones desde la 5 en adelante), los expertos advierten que las organizaciones se enfrentan a una presión insostenible.
David Sanz, Senior Director Sales Engineering Europe South and Latin America de Commvault, sintetiza esta paradoja con una afirmación contundente:
«La IA ayudará a que el software sea más seguro, pero al principio hará que la TI sea menos segura. Las vulnerabilidades críticas de PHP ilustran el porqué: la IA saca a la luz fallos en servicios fundamentales que dejan vulnerables a millones de sistemas en todo el mundo, por muy sólidas que sean sus defensas».
Aunque los parches oficiales ya se encuentran disponibles, la rapidez con la que se multiplican los intentos de explotación automatizada obliga a los departamentos de tecnología y operaciones a replantearse sus prioridades.
El Desafío Operativo: Saturación en los Equipos de TI
La capacidad de la inteligencia artificial para automatizar el descubrimiento de vulnerabilidades genera una avalancha de incidencias que sobrepasa los recursos habituales de las empresas.
En sectores críticos como la Experiencia de Cliente y los Contact Centers —donde se gestionan plataformas web de autogestión, CRM y bases de datos con información altamente sensible de los usuarios—, esta saturación conlleva graves riesgos:
- Sobrecarga de parches: Los equipos técnicos deben probar, priorizar e implementar actualizaciones constantes en entornos de producción complejos.
- Vulnerabilidades temporales: Ante la falta de recursos, muchas organizaciones se ven obligadas a aceptar temporalmente ciertos riesgos mientras solucionan otros de mayor gravedad aparente.
«Los equipos de TI de empresas de todo el mundo se enfrentan a una carga de trabajo considerable. En medio de esta avalancha de incidentes, tendrán que probar, priorizar e implementar parches. Una posible consecuencia es que algunas vulnerabilidades se acepten temporalmente», explica David Sanz.
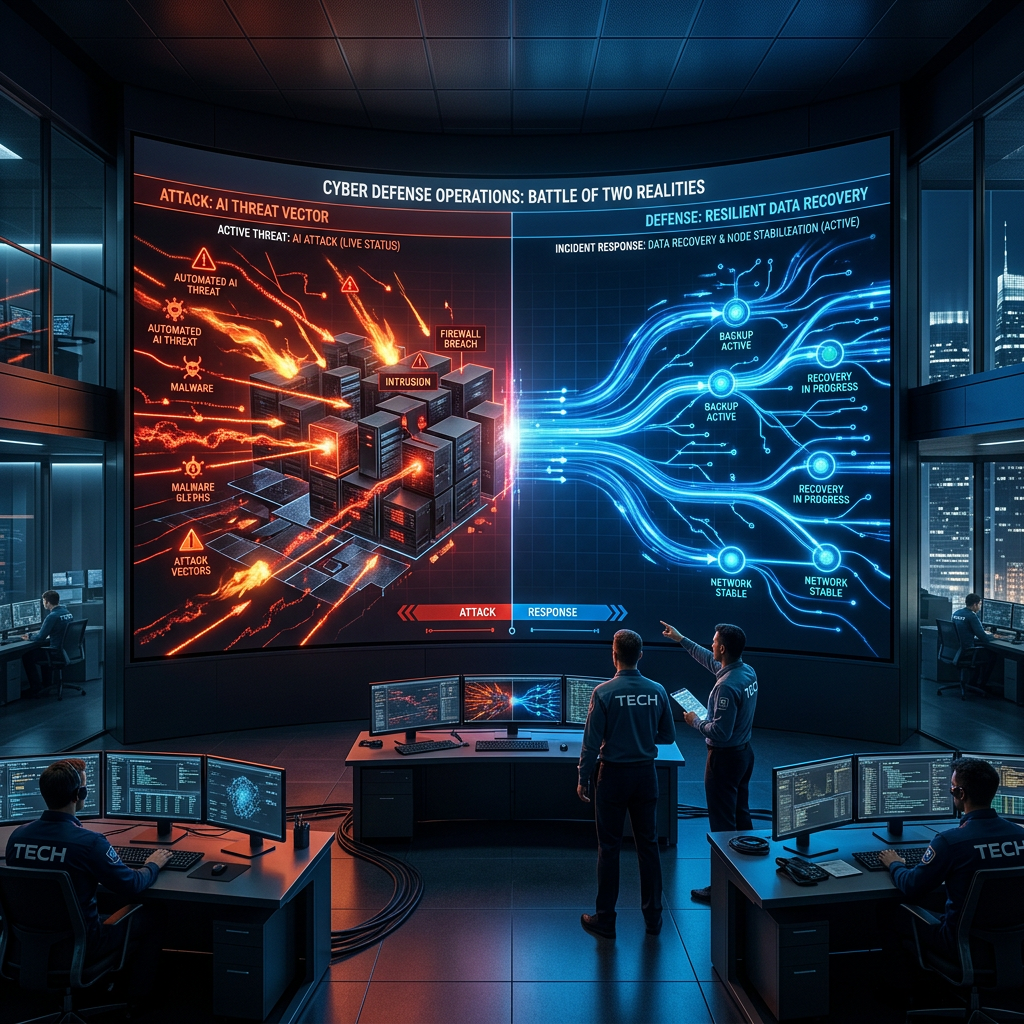
ResOps: Del Mito de la Prevención Total a la Recuperación Demostrable
Ante este panorama, la conclusión de los expertos en ciberresiliencia es clara: una estrategia puramente defensiva ya no es viable. Las organizaciones deben asumir que, tarde o temprano, algunas amenazas lograrán superar sus defensas.
Para contrarrestar esta vulnerabilidad sistémica, Commvault propone la adopción de ResOps (Resilience Operations). Esta disciplina integra la ciberresiliencia en la operativa diaria al coordinar a los equipos de seguridad, infraestructura, negocio y operaciones con un objetivo claro: identificar los procesos imprescindibles y garantizar su recuperación rápida y estructurada.
- Asumir el fallo: Aceptar que los ataques automatizados tendrán éxito y diseñar flujos de trabajo orientados a limitar el impacto de la brecha.
- Negocio Mínimo Viable: Definir con precisión qué sistemas y servicios prioritarios deben restablecerse de manera inmediata tras una interrupción.
- Recuperación demostrable: No basta con disponer de copias de seguridad tradicionales; las organizaciones deben probar y demostrar de forma fehaciente su capacidad para restaurar los servicios críticos cuando la situación lo exija.