Aunque el volumen general de ataques de red cayó un 79%, el malware nuevo dirigido a endpoints se disparó más de un 2.000% impulsado por la inteligencia artificial. Esta mutación táctica expone a los contact centers a un riesgo operativo silencioso que amenaza la continuidad de los canales de soporte.
El ecosistema de la ciberseguridad y la gestión de la experiencia del cliente vive un punto de inflexión. Tradicionalmente, los departamentos de TI y los responsables de operaciones de los contact centers han medido el riesgo en función del volumen masivo de alertas de red. Sin embargo, los datos del Informe Global de Amenazas de WatchGuard para el primer semestre de 2026 revelan un cambio de paradigma radical: los atacantes están abandonando las campañas ruidosas y masivas para adoptar estrategias de precisión milimétrica apoyadas en la inteligencia artificial, la automatización y el uso de credenciales comprometidas.
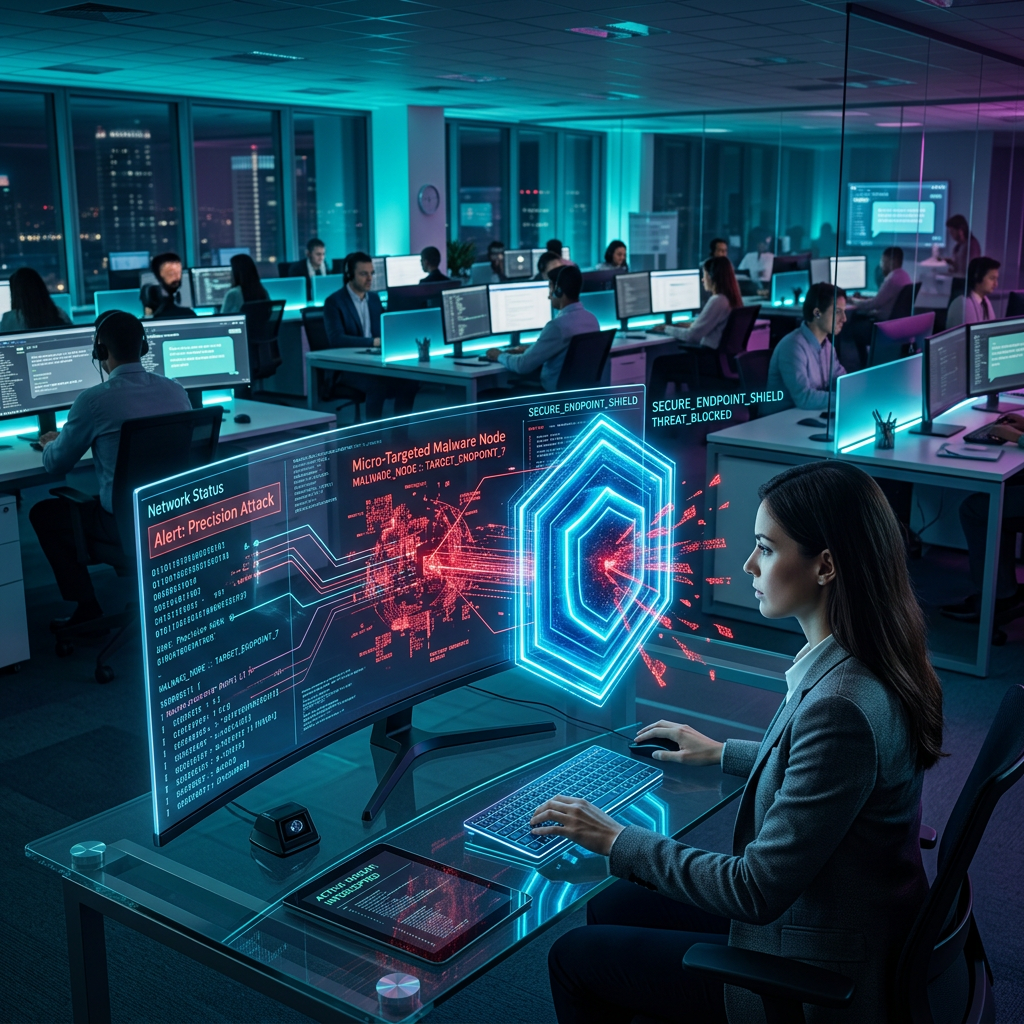
El Nuevo Escenario Táctico: De los Ataques Masivos al Malware de Precisión
Para una plataforma de atención al cliente y soporte omnicanal, donde la estabilidad de los terminales (endpoints) y la inviolabilidad de los accesos garantizan la confianza del usuario final, este giro táctico representa un desafío mayúsculo. Según el informe presentado por Corey Nachreiner, Chief Information Security Officer de WatchGuard, las cifras del primer semestre de 2026 muestran señales divergentes pero alarmantes:
- Desplome del tráfico de red: El volumen total de ataques dirigidos a las redes experimentó una caída drástica del 79%.
- Explosión en endpoints: El malware nuevo dirigido específicamente a endpoints aumentó más de un 2.000% interanual.
- Unicidad de las amenazas: Casi el 96% delle detecciones de malware en endpoints durante este periodo apareció exactamente en un único equipo, evidenciendo cargas maliciosas diseñadas a medida para víctimas específicas mediante el uso de Malware-as-a-Service (MaaS).
En palabras de Corey Nachreiner:
«Los atacantes no son menos peligrosos porque haya disminuido el número de alertas. Están utilizando todas las herramientas a su alcance para ser más selectivos y precisos… Un cambio desde las cargas maliciosas reutilizables y el escaneo de alto volumen hacia malware diseñado para sistemas individuales, campañas de reconocimiento amplias y de baja intensidad, y accesos basados en credenciales».
Implicaciones para la Seguridad y Operativa de los Contact Centers
En la operativa diaria de un contact center, el impacto de estas tácticas se traduce en riesgos directos sobre la infraestructura tecnológica y la confidencialidad de los datos de los clientes. El informe detalla vulnerabilidades críticas que los equipos de seguridad deben mitigar urgentemente:
- Aprovechamiento de brechas históricas: Los atacantes continúan explotando vulnerabilidades de hace más de una década. La vulnerabilidad mediana detectada entre las 50 principales firmas de ataques de red se divulgó en 2014, y 31 de las 44 firmas asociadas a CVE apuntaban a fallas con al menos diez años de antigüedad. Por sí sola, la inyección SQL acaparó más del 17% de los ataques de red.
- El cifrado como vía de distribución: El 95% del malware llegó a través del tráfico TLS, pero apenas el 20% de los dispositivos desplegados inspecciona este tráfico cifrado. El malware diseñado para evadir defensas representó casi un tercio de las detecciones totales y el 36% de las observadas mediante inspección TLS en equipos con defensas avanzadas.
- Ecosistema de extorsión activo: Aunque las detecciones de ransomware en endpoints cayeron más del 68% interanual, la actividad de extorsión pública batió récords: WatchGuard identificó 41 nuevos grupos de ransomware en el primer semestre de 2026, concentrando los ocho principales más de la mitad de las casi 5.000 denuncias públicas de extorsión. Además, una firma genérica de web shells afectó al 75% de los equipos en Bélgica y a casi el 60% en Italia y Estados Unidos.
Para blindar las infraestructuras de atención al cliente frente a estas amenazas sofisticadas, resulta indispensable implementar arquitecturas de seguridad en capas que combinen prevención de intrusiones, control de identidades bajo políticas de Zero Trust, inspección exhaustiva de tráfico TLS y visibilidad unificada de endpoints.
Optimiza la infraestructura tecnológica de tu compañía y descubre cómo mitigar los riesgos operativos derivados de la automatización avanzada visitando nuestra solución de gestión omnicanal.
¿Quieres estar a la vanguardia en ciberseguridad, automatización y estrategias de experiencia de cliente? No te pierdas las últimas novedades del sector suscribiéndote a nuestra newsletter especializada.